Hackers Européens Frigos : Leçons Pour L’IoT
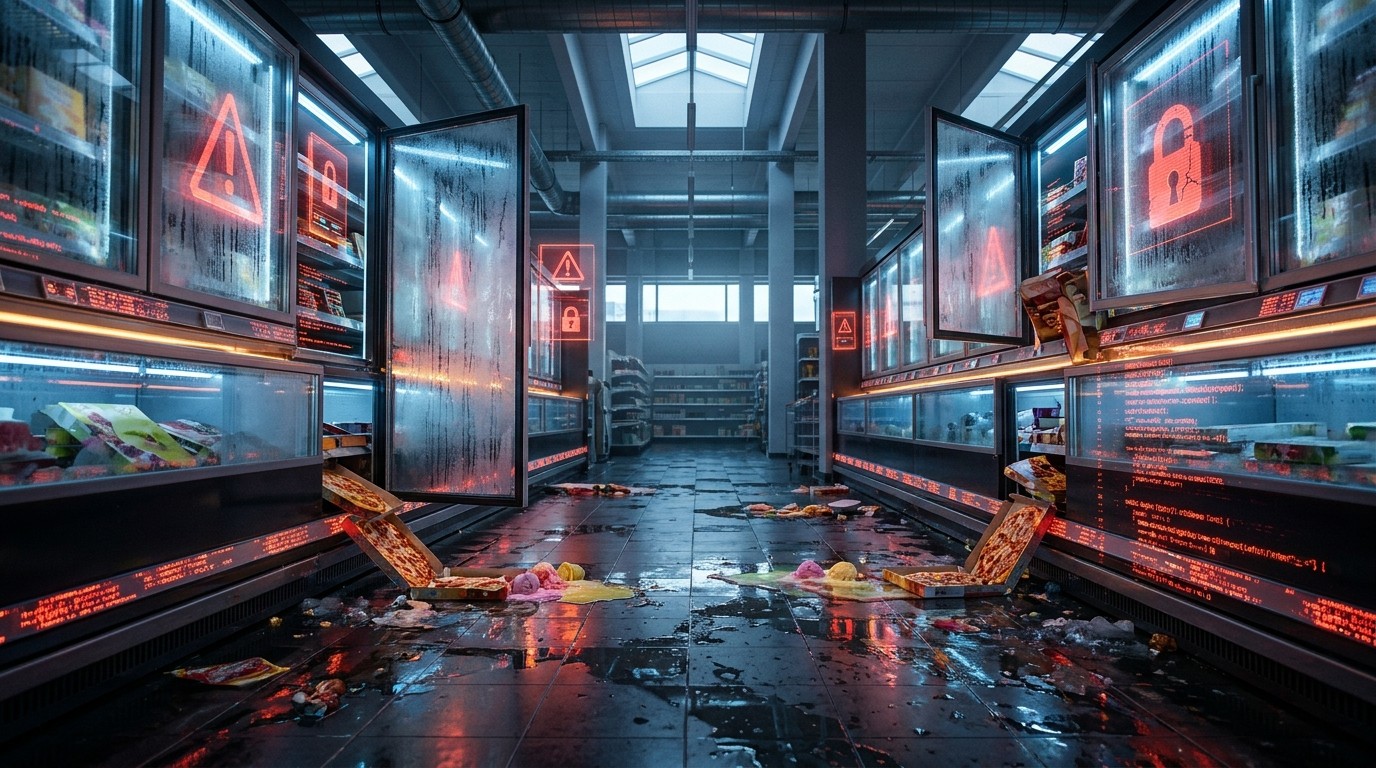
Imaginez entrer dans votre supermarché préféré un matin d’automne et découvrir des flaques d’eau partout, des cartons de glaces transformés en soupe, des steaks qui commencent déjà à sentir mauvais. Ce n’est pas une panne électrique classique. C’est le résultat d’une série de cyberattaques ciblées qui ont frappé plusieurs chaînes de distribution en Europe ces dernières semaines. Des pirates ont pris le contrôle des systèmes de régulation des chambres froides et des vitrines réfrigérées, poussant les températures bien au-delà des seuils de sécurité. Le bilan se chiffre déjà en centaines de millions d’euros de marchandises perdues. Et derrière ce désastre se cache une réalité bien plus large : celle de l’Internet des objets mal sécurisé.
Quand les frigos deviennent des cibles numériques
Les installations de froid commercial d’aujourd’hui n’ont plus grand-chose à voir avec le vieux réfrigérateur de cuisine. Il s’agit de véritables usines miniatures. Plusieurs zones de température cohabitent dans un même magasin : l’ice-cream à -25 °C, les pizzas surgelées autour de -18 °C, les produits frais à +4 °C. Ces systèmes gèrent aussi l’énergie, anticipent les besoins de maintenance et évitent que les portes vitrées ne s’embuent à chaque ouverture. Pour piloter tout cela à l’échelle d’une enseigne nationale, les techniciens se connectent à distance. C’est pratique, économique… et dangereusement exposé.
Selon Jeff Shirley, fondateur de la start-up canadienne Rivercity Innovations, le scénario s’est déroulé de façon presque banale. Un fournisseur de matériel de contrôle n’avait pas appliqué les correctifs de sécurité nécessaires. Les interfaces de maintenance restaient accessibles depuis Internet. Les attaquants se sont simplement connectés comme s’ils étaient le prestataire légitime, ont modifié les paramètres et ont ordonné aux machines de monter à 50 °C. Les cycles de dégivrage, normalement brefs et contrôlés, ont été détournés pour rester bloqués en mode « chaud ». En une nuit, des stocks entiers ont été ruinés.
Les freezers, par conception, doivent lancer des cycles de dégivrage. Les hackers ont simplement forcé ces cycles à rester à 50 °C. Au matin, tout était fondu.
– Jeff Shirley, fondateur de Rivercity Innovations
Ce qui frappe, c’est l’absence apparente de revendication. Pas de ransomware, pas de demande de rançon en cryptomonnaie. Juste une démonstration de force silencieuse qui a touché plusieurs pays en deux vagues successives. Les premiers dégâts se chiffrent déjà à plusieurs centaines de millions d’euros. Et la vague pourrait encore s’étendre.
Pourquoi les entreprises ont besoin de supervision indépendante
Les grands groupes de distribution s’appuient sur des systèmes câblés complexes et coûteux, souvent gérés par quelques acteurs majeurs du marché mondial. Ces installations sont puissantes, mais elles restent vulnérables si les mises à jour ne sont pas effectuées rigoureusement. Une fois la commande malveillante acceptée par le contrôleur, le système exécute sans discuter. Il n’y a pas de « deuxième opinion » intégrée.
C’est précisément là qu’intervient le monitoring tiers. Des solutions comme celles proposées par Rivercity Innovations placent des capteurs autonomes, alimentés par batterie et communiquant via des réseaux longue portée à faible consommation. Ces dispositifs ne dépendent ni du Wi-Fi du magasin ni du système de contrôle principal. Ils mesurent en continu la température réelle à l’intérieur des meubles et envoient des alertes dès qu’une dérive anormale apparaît. On parle d’une sorte de « radar météo » pour les chambres froides : l’équipe reçoit un avertissement avant que le produit ne soit irrémédiablement perdu.
Ce filet de sécurité ne sert pas uniquement contre les hackers. Une panne électrique prolongée, un incendie de forêt qui coupe le réseau, une inondation… Dans tous ces cas, pouvoir prouver que la chaîne du froid a été respectée ou, au contraire, savoir exactement quand elle a été rompue, devient crucial. Au Canada, certains clients de la start-up ont ainsi pu sauver des tonnes de denrées pendant les feux de forêt de l’Okanagan en organisant des transferts d’urgence vers les équipes de secours plutôt que de tout jeter.
Le Canada et l’Europe face aux mêmes risques
Sur le continent nord-américain, trois ou quatre acteurs majeurs se partagent le marché des systèmes de régulation câblés. Chacun dispose de ses équipes de cybersécurité et envoie régulièrement des recommandations de mise à jour. Le problème n’est pas tant la compétence technique que l’exécution opérationnelle. Mettre à jour le matériel de 1 200 magasins, chacun équipé de dizaines de contrôleurs parfois de générations différentes, représente un chantier monumental. Certains réseaux ont déjà lancé des audits internes d’urgence. D’autres risquent de découvrir trop tard qu’ils sont exposés.
La situation européenne a joué le rôle de signal d’alarme. Elle rappelle que la sécurité d’un système connecté ne se limite pas à installer un pare-feu une fois pour toutes. Il faut une culture permanente de la mise à jour, de la segmentation réseau et du contrôle d’accès. Les bonnes pratiques classiques – VPN dédiés, authentification à deux facteurs, mots de passe complexes changés régulièrement, ports d’accès restreints – restent souvent négligées dès qu’on sort du domaine informatique traditionnel pour entrer dans celui des équipements industriels ou commerciaux.
L’Internet des objets à la croisée des chemins
Les frigos de supermarché ne sont qu’un exemple parmi d’autres. Les bâtiments tertiaires disposent aujourd’hui de centrales de traitement d’air pilotées à distance. Les entrepôts logistiques, les laboratoires pharmaceutiques, les banques de sang et même certaines installations agricoles reposent sur des capteurs et des actionneurs connectés. Un attaquant qui parvient à modifier les consignes de température ou d’humidité peut provoquer des pertes économiques colossales, voire mettre en danger la santé publique.
La leçon est simple mais exigeante : on ne peut pas déployer massivement des objets connectés dans un environnement professionnel sans appliquer les mêmes standards de sécurité que ceux exigés pour un serveur bancaire. Utiliser les identifiants par défaut d’un panneau de contrôle de réfrigération, laisser une interface de maintenance ouverte sur Internet ou négliger les correctifs logiciels, c’est offrir une porte d’entrée gratuite.
Les entreprises qui prennent le sujet au sérieux mettent en place des couches de défense successives. Le système de contrôle principal reste isolé. Un monitoring indépendant vérifie en permanence les conditions réelles. Les alertes sont centralisées et traitées selon des procédures claires. Les accès distants sont tracés et limités dans le temps. Ces mesures ne garantissent pas une protection absolue, mais elles réduisent drastiquement la surface d’attaque et permettent une réaction rapide.
Des solutions concrètes pour se protéger dès maintenant
Voici quelques pistes concrètes que les responsables techniques et les dirigeants peuvent appliquer immédiatement :
- Auditer tous les points d’accès distants aux systèmes de régulation de température et fermer ceux qui ne sont plus indispensables.
- Vérifier que tous les correctifs de sécurité recommandés par les fabricants ont bien été appliqués sur l’ensemble du parc.
- Mettre en place un monitoring indépendant capable d’alerter en cas de dérive anormale, même si le système principal a été compromis.
- Segmenter le réseau afin que les équipements industriels ne puissent pas communiquer librement avec Internet.
- Former les équipes de maintenance à reconnaître les signes d’une intrusion et à réagir selon des procédures écrites.
Ces gestes ne demandent pas forcément des investissements pharaoniques. Ils exigent surtout une prise de conscience et une discipline organisationnelle. Dans beaucoup de cas, le coût d’un système de supervision tiers représente une fraction infime de la valeur des stocks protégés.
Au-delà des supermarchés : un enjeu de confiance
La confiance des consommateurs repose en partie sur l’idée que les produits qu’ils achètent ont été conservés dans de bonnes conditions. Une seule affaire médiatisée de denrées avariées suite à un piratage peut ternir durablement l’image d’une enseigne. Les assureurs commencent également à regarder de près les mesures de cybersécurité mises en place avant d’accepter de couvrir ce type de risques. Les réglementations évoluent aussi. Les exigences de sécurité pour les systèmes critiques s’étendent progressivement au-delà du seul secteur bancaire ou de l’énergie.
Les start-ups spécialisées dans le monitoring intelligent et la détection d’anomalies ont un rôle croissant à jouer. Elles apportent une couche de vigilance externe qui complète les systèmes historiques. En Europe comme au Canada, la demande pour ce type de solutions a nettement augmenté depuis les récentes attaques. Les entreprises comprennent qu’elles ne peuvent plus se contenter de faire confiance aveuglément à leurs prestataires de maintenance traditionnels.
Le phénomène des frigos piratés n’est probablement que le premier chapitre d’une série plus longue. Les objets connectés se multiplient dans tous les secteurs. Chaque nouveau capteur, chaque nouvelle vanne pilotée à distance, chaque nouveau système de climatisation intelligent représente à la fois un gain d’efficacité et une nouvelle porte potentielle pour un attaquant. La question n’est plus de savoir si d’autres incidents surviendront, mais plutôt quand et dans quel secteur ils frapperont ensuite.
Vers une culture de la résilience numérique
La véritable réponse ne se trouve pas uniquement dans la technologie. Elle réside dans l’adoption d’une culture de la résilience. Les entreprises doivent accepter que leurs systèmes seront un jour ciblés et préparer dès maintenant les moyens de détecter, de contenir et de récupérer. Cela passe par des exercices réguliers, par la redondance des informations critiques et par la capacité à basculer rapidement vers des modes de fonctionnement dégradés mais sûrs.
Dans le cas précis des chaînes du froid, disposer d’un historique indépendant et horodaté des températures constitue déjà une protection juridique et opérationnelle majeure. Si un incident survient, on sait exactement ce qui s’est passé, à quelle heure et pendant combien de temps. On peut alors décider en connaissance de cause de la destinée des produits : destruction, redistribution d’urgence ou, dans les meilleurs cas, validation de leur conformité.
Les attaques européennes ont le mérite d’avoir mis en lumière une vulnérabilité trop longtemps sous-estimée. Elles offrent aussi une opportunité. Les enseignes qui sauront tirer les leçons de cet épisode et renforcer leurs défenses dès maintenant prendront une avance concurrentielle. Celles qui attendront le prochain incident risquent de le payer beaucoup plus cher, non seulement en marchandises perdues, mais aussi en confiance des clients et des partenaires.
L’Internet des objets a déjà transformé la manière dont on gère l’énergie, la logistique et la conservation des denrées. Il doit maintenant prouver qu’il peut le faire en toute sécurité. Les frigos d’Europe ont servi d’avertissement. À nous de décider s’il sera entendu à temps.