Epic Suspend Le Développement Pour Sécuriser Les Patients
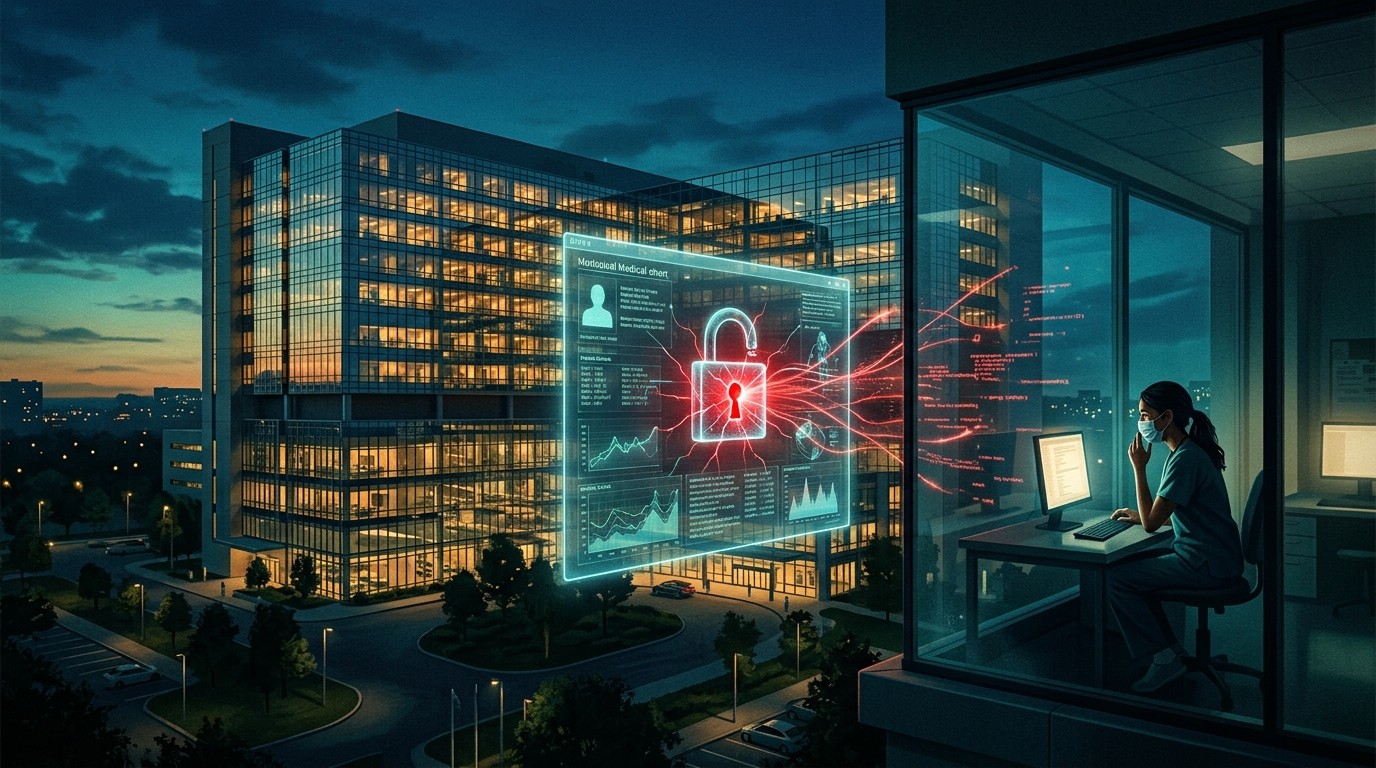
Imaginez un dossier médical qui s’ouvre sans bruit, sans alerte, sans ligne dans un journal. Pas de porte forcée visible, pas de session suspecte, juste une consultation qui n’a jamais existé pour les équipes de sécurité. C’est précisément ce scénario qui a poussé Epic, l’éditeur derrière le portail MyChart, à interrompre l’essentiel de son développement produit. La décision, rare dans un secteur obsédé par les calendriers de mise en production, dit quelque chose de simple : la fenêtre de risque a été jugée plus urgente que la prochaine fonctionnalité.
Le signal n’est pas venu d’un hacker qui aurait publié une preuve de concept sur un forum. Il est venu d’un modèle de cybersécurité frontalier, Mythos, déployé par Anthropic. Judy Faulkner, fondatrice et dirigeante d’Epic, a indiqué à Modern Healthcare que cette pause durerait environ six semaines, le temps de consolider la protection des produits. Stirling Martin, responsable de la sécurité, a précisé au New York Times que certaines configurations clients de MyChart pouvaient permettre à un tiers d’accéder à des dossiers sans que l’intrusion soit consignée. L’éditeur n’a pas détaillé la nature exacte des défauts. Ce silence, volontaire, laisse les hôpitaux face à une question inconfortable : que corrige-t-on exactement, et qui est concerné ?
Une Pause Rare Pour Un Géant Des Dossiers
Epic n’est pas une start-up qui peut se permettre de ralentir sans que personne ne le remarque. Son logiciel structure une part massive du parcours de soins aux États-Unis. L’entreprise indique que MyChart sert à maintenir plus de 320 millions de dossiers de patients, répartis entre hôpitaux et cabinets. Elle rappelle aussi une frontière juridique et technique importante : elle n’héberge pas elle-même les données médicales de ses clients. La responsabilité du stockage incombe aux établissements. Un défaut inconnu de l’éditeur peut pourtant se propager à de nombreuses installations, parce que le même socle logiciel est configuré, parfois de façon hétérogène, sur des sites très différents.
Cette nuance change la lecture de l’incident. On n’est pas face à une brèche unique, déjà chiffrée, avec un nombre de personnes touchées publié par le régulateur. On est face à une classe de configurations capables, selon le responsable sécurité, d’ouvrir un accès sans laisser de trace dans les journaux du logiciel. Martin a ajouté que le modèle n’avait pas tranché sur la possibilité de modifier un dossier sans détection. Il a jugé le risque suffisant pour lancer la remédiation. Dans un métier où l’intégrité du dossier compte autant que sa confidentialité, cette zone grise pèse lourd.
Certaines configurations clients pouvaient permettre à des personnes extérieures d’accéder aux dossiers sans que l’intrusion soit enregistrée dans les journaux du logiciel.
– Stirling Martin, responsable de la sécurité d’Epic, propos rapportés par la presse américaine
Geler le développement pendant six semaines n’est pas un geste cosmétique. Les équipes produit, d’ordinaire occupées à livrer des modules, des interfaces et des intégrations, sont réorientées vers le durcissement. Pour un éditeur de cette taille, cela signifie retarder des feuilles de route négociées avec des groupes hospitaliers, des laboratoires et des réseaux de soins. Le coût d’opportunité est réel. Le coût d’une exploitation silencieuse l’est davantage.
Ce Que L’on Sait, Et Ce Que L’on Ignore
Les faits publics restent volontairement étroits. Epic n’a pas décrit le vecteur, le composant touché, ni le nombre d’établissements dont la configuration serait fragile. TechCrunch, qui a sollicité Martin, n’a pas obtenu de retour. Cette retenue est classique lorsqu’un correctif n’est pas encore déployé partout : détailler trop tôt, c’est parfois offrir un mode d’emploi. Elle laisse aussi les directions des systèmes d’information dans le flou, obligées de préparer des questions sans disposer du périmètre exact.
Trois points, en revanche, sont assez nets pour orienter une lecture sérieuse.
- Le déclencheur est un examen assisté par un modèle spécialisé, pas une attaque déjà revendiquée.
- Le symptôme le plus inquiétant concerne l’absence de trace dans les journaux, pas seulement l’existence d’un accès non autorisé.
- La pause porte sur la majorité du développement produit, sur une durée estimée à six semaines, le temps de sécuriser les livrables.
Le deuxième point mérite qu’on s’y arrête. Un accès frauduleux qui laisse une trace peut être détecté, rejoué, notifié. Un accès qui n’écrit rien dans les journaux du logiciel complique l’enquête après coup. Les équipes ne savent pas quoi chercher, ni sur quelle période. Pour un dossier de santé, cette opacité touche à la fois la vie privée et la capacité à prouver qu’une information n’a pas été altérée.
Pourquoi 320 Millions De Dossiers Changent L’Échelle
Le chiffre de 320 millions ne signifie pas que chaque dossier est exposé aujourd’hui. Il mesure l’empreinte du logiciel. Lorsqu’un défaut touche un composant largement déployé, le rayon potentiel dépasse celui d’une clinique isolée. Un attaquant n’a pas besoin de compromettre Epic en tant qu’entreprise pour viser des patients : il peut chercher les installations dont la configuration ouvre la porte décrite par Martin. La distinction entre l’éditeur et ses clients, juridiquement solide, ne protège pas automatiquement le malade dont le compte MyChart sert à prendre rendez-vous, lire un compte rendu ou échanger avec un soignant.
C’est là que la pause prend son sens opérationnel. Corriger un logiciel de cette ampleur ne se résume pas à publier un patch unique. Il faut identifier les variantes de configuration, tester les correctifs sur des environnements qui ne se ressemblent pas, puis accompagner des hôpitaux dont les fenêtres de maintenance sont contraintes par le soin. Six semaines, dans ce contexte, ressemblent moins à un luxe qu’à un minimum pour éviter un correctif bâclé.
Mythos, Ou Quand L’Audit Devient Une Course
Le nom qui circule dans cette affaire n’est pas celui d’un groupe criminel. C’est celui d’un modèle, Mythos, présenté comme un outil de cybersécurité de frontière. Son usage ici illustre un basculement déjà perceptible dans les équipes de sécurité : la découverte de failles ne dépend plus seulement d’auditeurs humains et de programmes de bug bounty. Un modèle capable de parcourir rapidement des surfaces complexes peut faire remonter, en peu de temps, des chemins que des revues classiques auraient mis des mois à isoler.
Ce gain de vitesse a un revers. Les mêmes capacités, ou des variantes proches, peuvent servir à chercher des exploiteurs plutôt qu’à les colmater. Epic n’affirme pas qu’une attaque est en cours. L’entreprise agit comme si la fenêtre entre la découverte et la correction devait être traitée comme une urgence de production. C’est une lecture prudente, et elle colle à l’air du temps : plus la recherche de vulnérabilités s’accélère, plus les éditeurs qui tardent à geler une release prennent un risque difficile à expliquer après coup.
La pause devrait durer environ six semaines, le temps de poursuivre le travail de protection des produits.
– Judy Faulkner, fondatrice et dirigeante d’Epic, propos rapportés par Modern Healthcare
Il serait excessif d’en conclure que chaque éditeur doit arrêter ses livraisons dès qu’un modèle signale une anomalie. Il serait tout aussi naïf de traiter ce signal comme un simple exercice de communication. Le critère utile est ailleurs : est-ce que le défaut permet un accès non journalisé à des données de santé, et est-ce que le correctif exige de mobiliser les équipes qui, sinon, construiraient la prochaine version ? Sur ces deux questions, Epic a répondu par l’action plutôt que par un communiqué creux.
Le Contexte Qui Rend Cette Pause Lisible
Les dossiers de santé sont devenus une cible régulière, non pas parce que les hôpitaux sont négligents par nature, mais parce que la donnée y est à la fois intime, durable et monnayable. Une carte bancaire se remplace. Un historique de pathologies, de traitements et d’assurances accompagne une personne pendant des années. Les groupes qui chiffrent des systèmes de facturation ou dérobent des bases patients parient sur cette durée : la victime institutionnelle a souvent plus à perdre à voir les fichiers publiés qu’à payer.
L’attaque de 2024 contre Change Healthcare, filiale d’UnitedHealth chargée d’une grande partie des paiements et de la facturation aux États-Unis, reste l’exemple le plus lourd. Des données de santé concernant plus de 192 millions de personnes ont été dérobées, soit la majorité de la population du pays. L’entreprise a payé les attaquants à deux reprises pour éviter une publication. Ce précédent ne dit rien sur Epic. Il explique pourquoi un défaut capable d’ouvrir des dossiers sans trace est traité comme un sujet de continuité des soins, pas comme un ticket technique parmi d’autres.
L’année 2026 a déjà enchaîné plusieurs affaires dans le même périmètre. Des dossiers ont été emportés lors d’une intrusion chez CareCloud, spécialiste du stockage de données de santé électroniques. Des millions de lignes concernant des patients ont été exposées du côté du distributeur pharmaceutique McKesson. Craneware, éditeur britannique dont les outils servent en Amérique du Nord, a subi un vol dont le volume n’a pas été précisé. Le département américain de la Santé recense par ailleurs une brèche chez l’assureur dentaire DentaQuest, touchant 15 millions de personnes, comme la plus importante affaire de santé déclarée cette année à ce stade.
Mis bout à bout, ces épisodes dessinent un secteur sous pression constante. La pause d’Epic s’y inscrit comme une tentative de couper un chemin avant qu’il ne rejoigne cette liste, plutôt que comme une réaction à une fuite déjà comptabilisée.
Ce Que Les Hôpitaux Peuvent Déjà Vérifier
En l’absence de bulletin technique public détaillé, les établissements qui dépendent de MyChart n’ont pas de liste de contrôle officielle à cocher ce matin. Ils ont en revanche des questions précises à poser à leur éditeur et à leurs intégrateurs, sans attendre la fin des six semaines.
- Quelles configurations de portail ou d’accès tiers sont dans le périmètre signalé, et la nôtre en fait-elle partie ?
- Les journaux d’audit applicatifs et ceux de l’infrastructure racontent-ils la même histoire sur les consultations de dossiers ?
- Existe-t-il un contournement temporaire, même contraignant, le temps du correctif ?
- Comment sera prouvée, après déploiement, l’absence d’accès non journalisé sur la période douteuse ?
La quatrième question est la plus difficile. Si un accès peut ne laisser aucune trace dans le logiciel, reconstituer le passé devient un exercice d’inférence : corréler les journaux réseau, les passerelles d’identité, les exports et les accès prestataires. Ce travail ne remplace pas un correctif. Il évite de découvrir dans six mois qu’une période entière est illisible pour les enquêteurs internes.
Les patients, de leur côté, voient rarement cette mécanique. Ils ouvrent MyChart pour un résultat de laboratoire ou un message de leur médecin. Leur levier immédiat reste limité : surveiller les connexions inhabituelles si le portail les affiche, et signaler un document qui ne correspond pas à un soin reçu. Ce n’est pas une stratégie de sécurité. C’est un filet très mince, qui rappelle à quel point la protection repose sur l’éditeur et l’établissement, pas sur la vigilance individuelle.
Intégrité Du Dossier, L’Angle Que L’On Oublie
La conversation publique sur les fuites de santé se concentre presque toujours sur le vol : qui a copié quoi, et combien de personnes sont dans le fichier. L’affaire Epic ajoute une inquiétude moins spectaculaire et plus clinique. Martin a indiqué que le modèle n’avait pas dit si le défaut permettait de modifier un dossier sans être vu. L’entreprise a malgré tout choisi de traiter le sujet. Cette prudence est justifiée. Un dossier altéré sans trace peut orienter une prescription, masquer une allergie ou fausser un compte rendu transmis à un autre service.
On n’a aucune preuve publique qu’une telle modification ait eu lieu. Il serait malhonnête de l’affirmer. Il est en revanche cohérent de considérer que l’absence de journalisation suffit à élever le niveau d’alerte. Dans un système où le dossier fait foi entre professionnels, l’ombre compte autant que la copie.
Cette lecture déplace aussi la responsabilité des comités de sécurité. Un indicateur classique, le volume d’alertes, devient trompeur si le chemin critique n’émet rien. Les équipes qui ne surveillent que les événements écrits par l’application risquent de conclure à tort que tout est calme. D’où l’intérêt de croiser des sources que l’application ne contrôle pas : identité, réseau, et exports de données.
Ce Que Cette Affaire Dit Aux Éditeur De Logiciels De Soin
Peu d’entreprises acceptent de suspendre la majorité de leur développement pour colmater des défauts. Le calendrier produit est un langage que les clients comprennent, parfois mieux que le langage de la sécurité. En choisissant la pause, Epic envoie un message à ses pairs : lorsqu’un outil d’analyse fait remonter un chemin vers des dossiers non tracés, la feuille de route peut attendre. Ce précédent sera cité, y compris par des hôpitaux qui demanderont à leurs autres fournisseurs la même franchise.
Il pose aussi une question de méthode. Faut-il intégrer ce type de modèle dans les revues avant mise en production, plutôt que de découvrir un défaut une fois le logiciel largement installé ? La réponse raisonnable est oui, à condition de ne pas confondre un signal de modèle et une preuve d’exploitation. Mythos a servi ici de détecteur. Il n’a pas, d’après les éléments publics, démontré une campagne en cours. La qualité de la suite dépendra de la capacité d’Epic à transformer ce signal en correctifs vérifiables, puis à dire clairement aux clients quelles configurations étaient concernées.
Les start-up de santé qui construisent des portails patients ou des couches d’interopérabilité peuvent en tirer une leçon plus modeste. La journalisation n’est pas une option de confort. C’est le seul moyen, après coup, de distinguer un accès légitime d’une consultation fantôme. Un produit qui ne sait pas raconter qui a lu un dossier est un produit fragile, même si son interface est soignée.
Une Fenêtre De Six Semaines, Pas Un Point Final
À l’issue de cette période, le public ne disposera peut-être toujours pas du détail technique. C’est souvent le cas lorsque le correctif doit précéder le récit. Ce qui pourra être jugé, en revanche, c’est la qualité de l’information transmise aux établissements : périmètre, délai de déploiement, preuve que les journaux enregistrent désormais les accès qui échappaient au radar, et position claire sur le risque de modification. Sans ces éléments, la pause restera un geste interne difficile à évaluer de l’extérieur.
Pour les patients dont le parcours passe par MyChart, l’enjeu n’est pas le nom du modèle qui a trouvé la faille. C’est la certitude, très concrète, qu’une consultation de leur dossier laisse une trace, et qu’un tiers ne peut pas feuilleter ce dossier comme s’il n’avait jamais été là. Epic a choisi de ralentir pour tenter de garantir cette certitude. Le secteur saura, dans les semaines qui viennent, si ce ralentissement a vraiment fermé la porte, ou s’il n’a fait que gagner du temps.